05/12/08

A ti que te gustan los EMOTICONES GRATUITOS

A veces no nos damos cuenta de lo que entregamos a cambio de cosas sencillas. Digo esto porque en el ejemplo que sigue estamos dispuestos a entregar nuestra privacidad (por supuesto a veces sin saberlo) a cambio de un simple emoticón.

Este tipo de engaños es muy frecuente en Internet y lamentablemente muchas veces terminamos haciendo el caldo gordo a los delincuentes. En este caso se simula una ventana de chat y en cualquier lugar que el usuario haga clic, será redireccionado a la descarga de un adware:


El adware puede ser cualquiera, pero en este caso se trata de Hotbar, que ya fuera objeto de análisis en ESET Latinoamérica por su carácter invasivo y lo complicado que suele tornarse removerlo del sistema.

Por eso, pensemos lo que estamos dispuestos a entregar a cambio de una simple “carita sonriente”.

Fuente:ESET LAB

Llegaron las felicitaciones maliciosas

"Como ya se está volviendo costumbre en navidad y en el día de San Valentín, en todo el mundo comenzaron a circular las tarjetas navideñas con malware integrado."

Al acercarse la temporada navideña los autores de códigos maliciosos están recurriendo a estas temáticas, como acostumbran particularmente es estas fechas y en el día de San Valentín.


Un reporte de Websense dio a conocer que están circulando correos electrónicos que contienen un vínculo a un sitio en Internet donde se puede visualizar la tarjeta enviada incluso hasta por un conocido. Sin embargo, conducen en realidad a la puerta trasera de un troyano que infectará la computadora para tomar control de ella.

“Los mensajes de correo electrónico aparecen como si hubieran sido enviados desde el despliegue de un escenario navideño animado en el dominio postcards.org. Una liga URL dentro del correo conduce a un archivo malicioso llamado postcard.exe hospedado en varios servidores”, indica el reporte.


Es hasta que el usuario pretende visualizar la tarjeta animada cuando el troyano es descargado al sistema. Una vez ejecutado el malware, el atacante podrá tener control de la máquina infectada. Mientras el troyano está siendo instalado en la PC, se despliega una imagen llamada xmas.jpg con el fin de distraer al usuario.

Accesos directos que ejecutan malware

Se trata de un mensaje en idioma alemán donde se aclara que se ha realizado una transacción de un determinado monto de dinero y que para obtener mayor información, se debe recurrir al archivo adjunto. El correo electrónico es un spam como el siguiente:


El archivo adjunto contiene una carpeta llamada “scann”, que en su interior aloja un archivo llamado “scann.a”, un malware que ESET NOD32 detecta bajo el nombre de Win32/AutoRun.FakeAlert.AD, y un acceso directo con el mismo nombre que el archivo adjunto.


Y, precisamente en este acceso directo se encuentra lo llamativo, ya que el mismo se encuentra asociado al archivo “scann.a” a través de la siguiente instrucción: %windir%\system32\cmd.exe /c scann\scann.a

Es decir, el usuario que haga doble clic sobre el acceso directo, estará ejecutando bajo línea de comandos el código malicioso. Por lo tanto, es importante adoptar buenas prácticas de no descargar ni ejecutar archivos adjuntos e instalar un antivirus con capacidades de detección proactiva capaz de detectar estas nuevas amenazas.

Fuente: ESET LABS

18/11/08

Troyanos en archivos PDF

En la última semana se ha comenzado a propagar vía spam gran cantidad de malware en scripts y exploits alojados en archivos PDF especialmente manipulados para ese fín. Este incremento se debe a la reciente publicación, por parte de Adobe, de una actualización crítica en su popular producto Adobe Reader. Aquellos usuarios que no hayan actualizado su sistema son potenciales víctimas de este ataque.

Estos scripts dañinos son utilizados para descargar e instalar malware en el equipo del usuario. Por lo tanto, la posibilidad de detección de un antivirus recae en dos puntos: por un lado detectar el scripts o exploit insertado en el archivo PDF y, por el otro, la detección del malware descargado.

En el primer caso ESET NOD32 detecta proactivamente los archivos manipulados, como variantes del troyano PDF/Exploit.Pidief y, en el segundo, el malware descargado puede ser cualquiera, por lo que dependerá de cada caso.


Por eso, es fundamental actualizar a la última versión de Adobe Reader para evitar ser víctimas de estos exploits y, además contar con un antivirus con capacidades de detección proactiva que permita detectar posibles nuevas variantes de este ataque.


Fuente: Eset Labs

11/11/08

YouTube falsos infectan usuarios

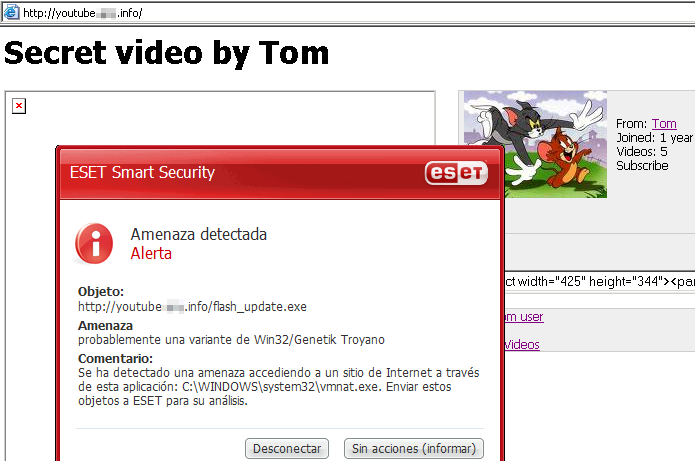
Tal y como mencionamos días atrás, existen herramientas para crear páginas de YouTube falsas y, hoy hemos encontrado una centena (accesibles desde buscadores) de sitios creados con estos programas y que tienen el objetivo de engañar al usuario para que termine descargando un archivo dañino.

A continuación dejo una imagen de uno de estos sitios y de la detección proactiva (Win32/Genetik) que ESET NOD32 realiza del archivo que se intenta descargar:


Un caso más elaborado es el siguiente, en donde a través de un archivo Flash (extensión SWF) se logra el mismo efecto:


Los archivos descargados pueden llamarse flash_update.exe, flashplayer.exe o similar debido a que se intenta hacer creer al usuario que necesita una actualización de Flash Player para visualizar el supuesto video. Actualmente ESET está detectando cada una de las variantes descargadas por heurística sin necesidad de actualizar la base de firmas, lo cual es fundamental con la gran cantidad de malware relacionado a este vector de ataque.

FUENTE: ESET LABS

Perfiles falsos y spam en Facebook

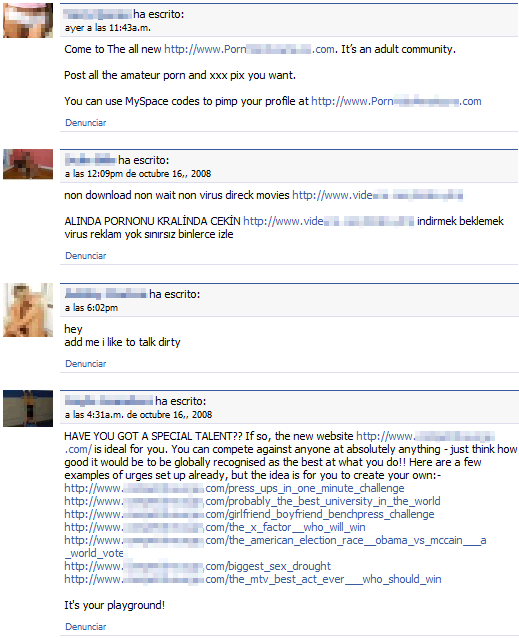
Haciendo un recorrido por Facebook (o cualquier otra red social) y realizando ciertas búsquedas, es relativamente sencillo encontrar perfiles falsos y publicidad de sitios que ofrecen servicios para adultos, generalmente promocionados con fotos de contenido sexual.


Estas acciones demuestran la facilidad con que las personas inescrupulosas se mueven en el mundo virtual y adoptan los nuevos medios de comunicación para llegar masivamente al público ya que las redes sociales también pueden ser utilizadas para propagar malware.

Este tipo de perfiles están expresamente prohibidos en las redes sociales y se deberían denunciar al momento de encontrarlas. En los casos mostrados, luego de denunciarlos, los perfiles fueron eliminados.

Fuente: ESET LABS

07/11/08

Correos legítimos de usuarios utilizados para propagar malware

Hola gente!!

Recien me llego a mi correo un mail donde un contacto que tengo de Rep. Dominicana "me mando" una postal del portal Postal.com, lo bueno es que en ese momento estaba en linea y accedi a preguntarle si en realidad me habia mandado esa postal. Ella me contesto que no. Accedi a imprimir pantalla para enviarle el mail donde ella supuestamente me mandaba la postal.

Lo raro es que su nombre y correo personal son los mismos. Lineas abajo pude observar que mi nombre tenia la misma forma de diseño(por decirlo asi) al nick que yo uso en el msn y tenia varios meses que lo habia cambiado.

Accedi a visitar los blogs de ESET LAB y wooow me encontre con esta informacion que les comparto:

* Llega un correo de un contacto real, el cual contiene un enlace a un archivo que supuestamente puede ser un currículo, foto, video, ofertas de productos, etc.

* Pero en realidad, esta foto es el malware Win32/TrojanDownloader.Banload.QPR, el cual es un troyano que descarga otros malware, en este caso un gusano.

* El gusano finalmente descargado es detectado también por ESET NOD32 como Win32/Banwor.NBF y su objetivo es robar usuarios y contraseñas de la máquina infectada para enviarlos al creador del
malware.

* Entonces, el Win32/Banwor.NBF es el encargado de robar los datos de la cuenta de correo para continuar con la propagación, así como también obtener usuarios y contraseñas de otros servicios.

Por estos motivos, hay que estar muy atentos a revisar los correos y descargar archivos, ya que pueden llegar de alguien conocido, pero igualmente contener un código malicioso.

Fuente: ESET LAB